

網絡安全︱按下「我不是機器人」也有危險?一文睇清ClickFix運作模式及補救指南
惡意軟體偵測︱即使網址看似正常,也不代表網站絕對安全!網絡安全專家揭發近期流行一種名為「ClickFix」的新型社交工程手法,攻擊者會透過植入惡意程式碼,利用假冒的驗證畫面或修復提示,誘導用戶自行複製並執行惡意指令。不少人誤以為沒有下載安裝檔案便萬無一失,卻不知不覺間已將電腦的控制權拱手讓人!
惡意軟體偵測︱網址看似正常但仍出現假驗證?
ClickFix 是一種誘導用戶自行執行惡意指令的手法,即是先用驗證身份、修復錯誤等理由,令你相信必須完成指定操作,才能繼續瀏覽。
攻擊者可以把程式碼植入原本正常的網站,再以假 Cloudflare、reCAPTCHA 或裝置驗證畫面遮住原有內容,因此即使你一直使用同一個網址,也不能單憑熟悉的網站名稱判斷彈出的指示可信。
重新整理後驗證框消失不能判斷為安全
Ohey 的 46,512 個數字代表曾匹配到相關程式碼的網站數,並非受害人數。其中在首次發現至少 25 日後再檢查的 17,388 個網站,有 9,660 個仍提供 ClickFix 內容,約佔 56%。
更容易令人誤判的是,同一網站未必向每位訪客顯示相同畫面。Ohey 發現,部分攻擊程式會避開已登入網站管理系統的用戶,或設定數日內不再向同一訪客展示。
因此重新整理後驗證框消失,或朋友打開同一頁沒有見到,不能據此判斷剛才的指示安全。
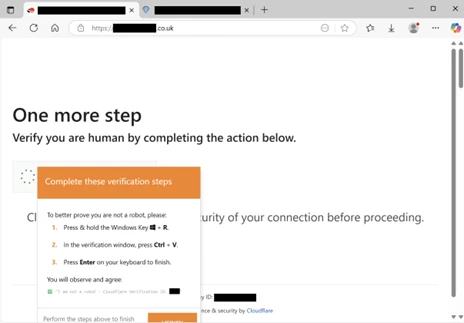
惡意軟體偵測︱沒有下載檔案純複製貼上也有風險?
畫面上的剔選框只是起點,按 Ohey 記錄,部分假驗證頁會把指令寫入剪貼簿,即電腦暫存複製內容的位置;另一些則在用戶剔選驗證框時才組合並複製指令。
用戶以為自己完成了驗證,實際上下一次貼上的內容可能已換成攻擊者準備的文字。隨後,頁面要求用戶開啟 Windows 的執行視窗,再貼上內容並執行,而這一步已離開網頁內的驗證操作,變成要求電腦執行命令。
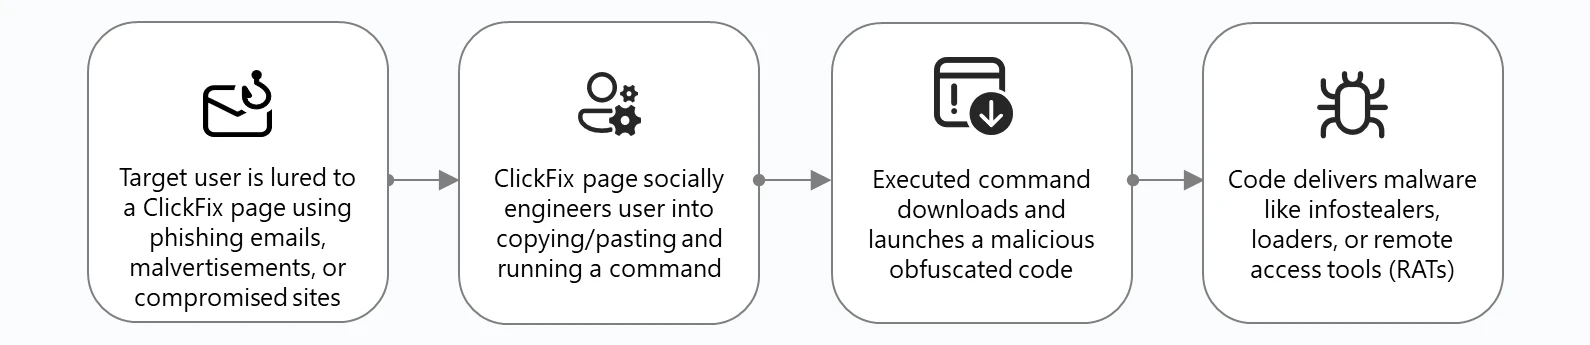
指令可啟動 PowerShell——Windows 用來執行指令和自動化工作的工具——再下載及運行惡意程式。部分操作會隱藏視窗,用戶未必看見明顯的安裝過程。
沒有手動下載安裝檔並不代表沒有程式被執行
Microsoft 在 2025 年 8 月 21 日發表的研究指出,ClickFix 攻擊曾用來投放竊取資料的程式、供攻擊者遠端操控電腦的工具,以及繼續下載其他惡意程式的載入器。沒有手動下載安裝檔,並不代表沒有程式被執行。
不過,單純看見假驗證頁、按過剔選框,與已經貼上並執行指令,是不同的暴露程度。不能只因按過一下,就斷定電腦已受感染;判斷下一步怎樣處理,應先回想自己有沒有按照頁面指示執行命令。
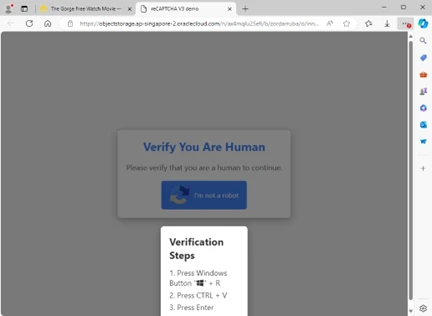
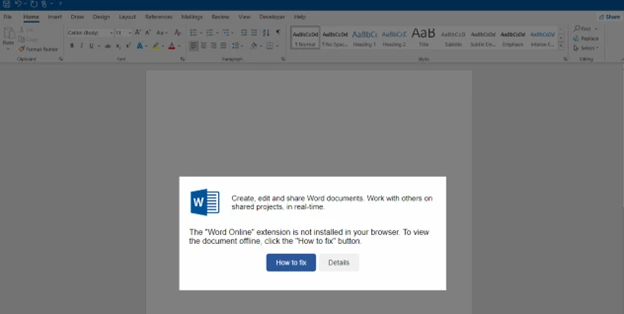
惡意軟體偵測︱換成Word錯誤/Mac提示如何分辨為同一陷阱?
ClickFix 不一定以機械人驗證出現,Microsoft 的研究截圖亦展示過假 Word Online 頁面——畫面聲稱瀏覽器欠缺擴充功能,並提供 How to fix 按鈕,誘使用戶為了查看文件而繼續操作。而Ohey 記錄的其他包裝還包括瀏覽器錯誤、裝置驗證及藍畫面。
這些畫面容易令人照做,是因為要求看似與眼前問題有關——想開文件,就先修復;想看網站,就先驗證。而用戶急於返回原本工作,便可能忽略網站為何要自己操作電腦的指令工具。
Mac 亦不是例外,Ohey 及 Microsoft 均記錄到針對 macOS 的 ClickFix 手法,誘導用戶把指令貼入 Terminal(終端機,即用文字指令操作系統的工具)。
辨識時不能只記住某組 Windows 快捷鍵,而要留意網站是否要求你執行來歷不明的系統指令。
3步處理問題
遇上這類提示,可按實際情況處理︰
- 要求開啟執行視窗、PowerShell 或 Terminal: 停止操作並關閉可疑頁面,不把網頁提供的文字貼入這些工具完成驗證
- 聲稱文件或瀏覽器需要修復: 自行開啟原本使用的應用程式查看情況;公司文件則向既有 IT 支援渠道查詢,避免沿用彈窗提供的修復步驟
- 瀏覽器或防毒軟件攔截: 不要為了通過驗證而關閉保護。Microsoft 建議使用具惡意網站防護的瀏覽器,並啟用防毒軟件的雲端保護,以協助辨識新出現的威脅
惡意軟體偵測︱已按過驗證甚至執行指令可如何補救?
首先分清自己走到哪一步,只看過畫面,不等於已完成整條攻擊流程;但已執行命令後,關閉瀏覽器亦不能撤回電腦已做過的操作。
| 已做過的操作 | 下一步 |
|---|---|
| 只看見提示,或按過驗證框,未貼上執行 | 關閉頁面,停止跟隨指示。剪貼簿可能已有不明內容,不要再把它貼入執行視窗或終端機 |
| 已貼上指令,但尚未執行 | 清除輸入欄內容並關閉視窗,不要按 Enter 或確認 |
| 已在 Windows 執行指令 | 使用 Windows 安全性進行完整掃描;如懷疑仍有惡意程式,可使用 Microsoft Defender 離線掃描 |
| 已在 Mac 執行指令,或涉及公司電腦 | 向可信的專業支援或公司 IT 求助,交代操作時間、所見頁面及已做過的步驟,讓對方評估裝置情況 |
Windows用戶處理方法
Windows 用戶可自行開啟 Windows 安全性 → 病毒與威脅防護 → 掃描選項 → 完整掃描。Microsoft 說明,完整掃描會檢查裝置上的所有檔案及程式。
如需進一步檢查,可在掃描選項選擇 Microsoft Defender Antivirus 離線掃描。它會重新啟動電腦,在未載入一般 Windows 環境的情況下掃描,令持續潛藏的惡意程式較難躲避。
開始前先儲存已開啟的文件;完成後,可到 Windows 安全性的保護歷程查看結果。
掃描沒有發現威脅,不等於保證完全沒有感染。如果確定曾執行可疑命令,或裝置持續出現異常,應把已做過的操作交給可信支援人員跟進,不要再次按原來頁面的修復指示。
資料來源
- Ohey:ClickFix on infected websites: how it works(數據截至 2026 年 10 月 20 日)
- Microsoft:Think before you ClickFix: Analyzing the ClickFix social engineering technique(2025 年 8 月 21 日)
- Microsoft 支援:Virus and Threat Protection in the Windows Security App
原文︰EZONE
港生活社會話題
↓【萬聖節驚喜🎃】Home.焙小日子免費DIY蛋糕體驗✨ ↓
↓【送戲飛🎬】玩遊戲請您睇戲 ↓
 U GO 本週好去處